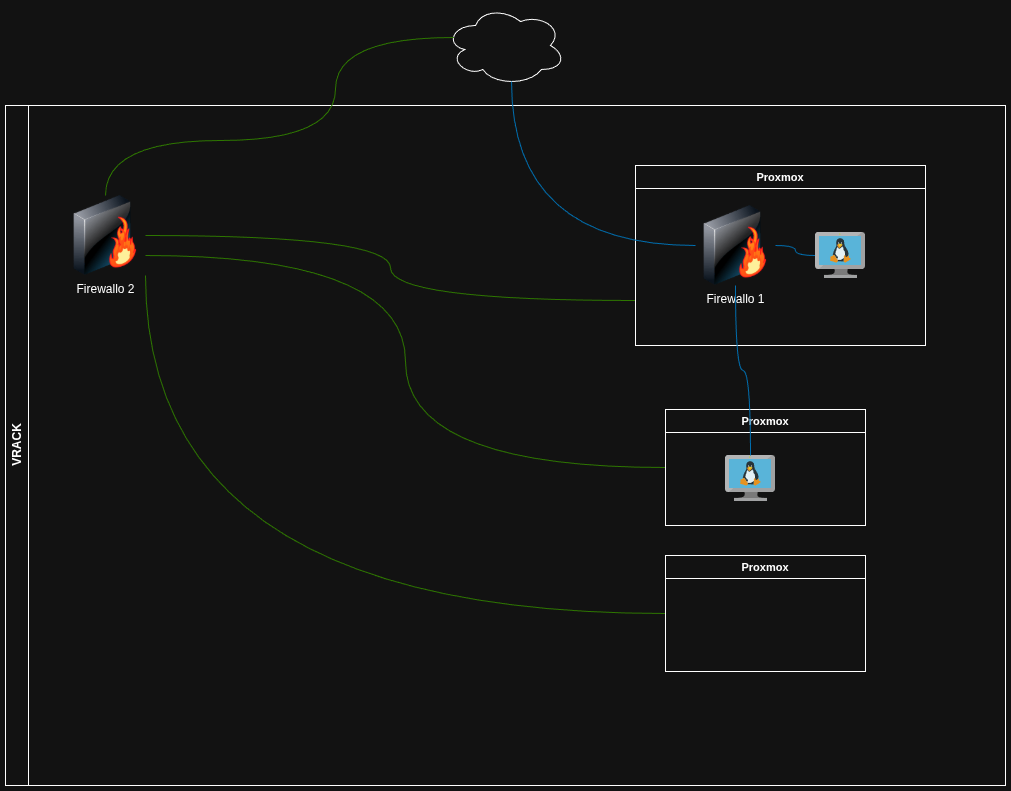
FIrewall

Firewallo 1

La connessione si effettua via SSH su porta 22222. L'indirizzo di VPN del server è 10.250.0.1.

È possibile accedere solo tramite chiave SSH.

È il gateway delle VM all'interno di proxmox.

Settaggi

Le configurazioni sono salvate in un bucket versioned (in modo che non sia possibile alterare i file senza esserne a conoscienza e che qualcunque configurazione sbagliata sia reversibile).

il bucket è composto da 4 directory

    caddy: contiene la configurazione del reverse proxy dnsmasq: contiene la configurazione del DHCP e DNS server wireguard: contiene la configurazione del server VPN firewallo: contiene la configurazione del firewall
    s3://firewallo-ovh/
    ├── caddy/
    ├── dnsmasq/
    ├── wireguard/
    └── firewallo/
    

    procedura di aggiornamento

    Prerequisiti: accesso al firewall tramite SSH, accesso al bucket S3 sopra citato

      comunicazione al team dell'aggiornamento della configurazione dello specifico servizio download della versione aggiornata della directory da S3 (È la versione corrente sul bucket, ultima salvata) (usare rclone) aggiornamento dei file di configurazione tramite editor di testo upload in s3 della directory con i dati aggiornati rimozione dal PC locale dei dati caricati aggiornamento manuale tramite script presente nel firewall
      risoluzione problemi

      TODO

      Da implementare

      • Fail2ban

      Firewallo 2

      La connessione si effettua via SSH su porta 22. L'indirizzo di VPN del server è 54.37.198.17.

      La porta 22 è aperta ad internet ma è possibile accedere esclusivamente tramite chiave SSH.

      Viene usato per collegarsi ai proxmox ssh -N -D 9090 root@54.37.198.17.

      È il gateyaw dei proxmox, tramite questo i PVE raggiungono internet, i PVE comunicano tra loro e con Firewallo2 tramite la VLAN 100

      il bucket è composto da una sola directory

        firewallo: contiene la configurazione del firewall
        s3://firewallo2-ovh/
        └── firewallo/
        

        procedura di aggiornamento

        Prerequisiti: accesso al firewall tramite SSH, accesso al bucket S3 sopra citato

          comunicazione al team dell'aggiornamento della configurazione dello specifico servizio download della versione aggiornata della directory da S3 (È la versione corrente sul bucket, ultima salvata) (usare rclone) aggiornamento dei file di configurazione tramite editor di testo upload in s3 della directory con i dati aggiornati rimozione dal PC locale dei dati caricati aggiornamento manuale tramite script presente nel firewall
          risoluzione problemi

          TODO

          Da implementare

          • Fail2ban

          Manutenzione

          Servizi

          Caddy (reverse proxy)

          Dnsmasq (DHCP server)

          NFT (Firewall)